Tìm hiểu về Vị thế An ninh Ứng dụng
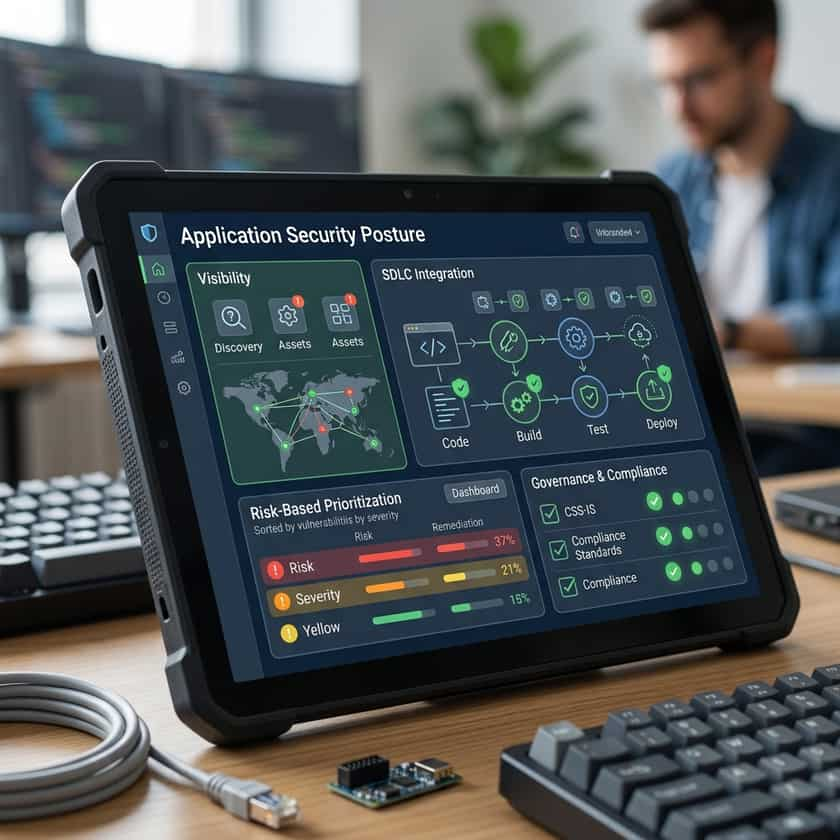
Trong bối cảnh kỹ thuật số phát triển nhanh chóng của năm 2025, thuật ngữ Vị thế An ninh Ứng dụng (ASP) đã chuyển từ một mối bận tâm kỹ thuật ngách thành ưu tiên hàng đầu tại phòng họp ban quản trị. Nói một cách đơn giản, vị thế an ninh ứng dụng của bạn là trạng thái tổng hợp của toàn bộ môi trường an ninh ứng dụng trong tổ chức. Nó đóng vai trò như một bức tranh tổng thể, trình bày chi tiết về hiệu quả của các biện pháp kiểm soát an ninh, sự hiện diện của các lỗ hổng và khả năng phục hồi tổng thể của hệ sinh thái phần mềm. Thay vì chỉ tập trung vào một tường lửa hay một bản vá riêng lẻ, ASP đòi hỏi một góc nhìn kết nối các lớp bảo mật rời rạc thành một chiến lược phòng thủ thống nhất.
Đạt được một vị thế vững chắc đòi hỏi nhiều hơn là việc chỉ cài đặt các công cụ; nó bao gồm việc điều phối nỗ lực hợp tác giữa các nhà phát triển, bộ phận vận hành an ninh và các bên liên quan trong doanh nghiệp. Khi các tổ chức mở rộng quy mô, họ thường phải đối mặt với một góc nhìn phân mảnh về an ninh, dẫn đến những lỗ hổng mà kẻ tấn công có thể khai thác. Bằng cách ưu tiên khả năng hiển thị và quản lý thống nhất, doanh nghiệp có thể chuyển đổi từ trạng thái bị động xử lý sự cố sang một vị thế chủ động dự đoán các mối đe dọa trước khi chúng xuất hiện trong môi trường sản xuất.
Thách thức từ Sự quá tải Cảnh báo và Độ phức tạp
Một trong những vấn đề dai dẳng nhất mà các đội ngũ an ninh phải đối mặt là khối lượng cảnh báo quá lớn được tạo ra bởi cơ sở hạ tầng hiện đại. Việc một doanh nghiệp quy mô vừa phải xử lý hàng trăm, đôi khi hơn 500 cảnh báo mỗi ngày là điều không hiếm gặp. Dòng dữ liệu liên tục này tạo ra một môi trường nơi các lỗ hổng nghiêm trọng dễ dàng bị chôn vùi dưới những thông tin nhiễu. Khi các đội ngũ an ninh dành thời gian để xử lý các cảnh báo giả, họ mất đi khả năng tập trung vào các cải tiến chiến lược, khiến các thành phần ứng dụng cốt lõi bị phơi nhiễm trong thời gian dài hơn mức cần thiết.
Các giải pháp vị thế an ninh ứng dụng hiệu quả giải quyết vấn đề này bằng cách triển khai các khuôn khổ ưu tiên thông minh. Thay vì coi mọi lỗ hổng đều là trường hợp khẩn cấp, ưu tiên cao ngay lập tức, các hệ thống hiện đại phân loại rủi ro dựa trên tác động tiềm tàng đến doanh nghiệp. Bằng cách liên kết dữ liệu mối đe dọa với bối cảnh ứng dụng—chẳng hạn như liệu phần mềm có xử lý dữ liệu nhạy cảm của khách hàng hay tương tác với các cơ sở dữ liệu nội bộ quan trọng hay không—các đội ngũ an ninh có thể lọc bỏ các thông tin nhiễu. Điều này cho phép tiếp cận tập trung hơn, đảm bảo rằng các tài sản kỹ thuật số có giá trị nhất của bạn nhận được mức độ bảo vệ cao nhất.
Các Trụ cột Cốt lõi của một Chiến lược An ninh Vững chắc
- Khả năng Hiển thị Liên tục: Duy trì danh mục kiểm kê chính xác, theo thời gian thực của tất cả các ứng dụng, API và vi dịch vụ (microservices) trong danh mục đầu tư của bạn.
- Mô hình hóa Mối đe dọa Chủ động: Thường xuyên đánh giá cách thức các ứng dụng của bạn có thể bị tấn công và xác định các hướng xâm nhập có khả năng xảy ra nhất.
- Đối chiếu Tuân thủ Tự động: Đơn giản hóa quy trình đối chiếu các biện pháp kiểm soát an ninh của bạn với các khuôn khổ pháp lý như GDPR hoặc SOC2.
- Quản trị Thống nhất: Thiết lập các chính sách rõ ràng xác định các yêu cầu an ninh ở mọi giai đoạn của vòng đời phát triển phần mềm (SDLC).
- Vòng lặp Phản hồi: Triển khai các kênh liên lạc nhanh chóng để cảnh báo cho các nhà phát triển về các lỗi an ninh ngay trong khi họ đang viết mã.
Các Rủi ro Mới nổi trong Hệ sinh thái Hiện đại
Bối cảnh đe dọa cho năm 2025 được đặc trưng bởi những chuyển dịch công nghệ nhanh chóng. Các ứng dụng ngày càng phụ thuộc vào các thư viện bên thứ ba, các khuôn khổ mã nguồn mở và các dịch vụ đám mây gốc (cloud-native). Mặc dù các công cụ này cho phép phát triển nhanh hơn, chúng cũng mang lại những rủi ro chuỗi cung ứng thường rất khó phát hiện. Một vị thế vững chắc phải tính đến các thành phần phụ thuộc bên ngoài này, đảm bảo rằng ranh giới an ninh của bạn mở rộng ra ngoài phạm vi mã được viết nội bộ để bao gồm toàn bộ hệ sinh thái của các thành phần phần mềm tích hợp vận hành doanh nghiệp của bạn.
Hơn nữa, sự gia tăng của hoạt động phát triển dựa trên AI và các công cụ viết mã tự động đã đẩy nhanh tốc độ triển khai các tính năng mới. Mặc dù điều này làm tăng năng suất, nhưng nó cũng đồng nghĩa với việc các lỗ hổng an ninh có thể được đưa vào với tốc độ nhanh hơn. Duy trì một vị thế an ninh tích cực đòi hỏi phải thích ứng với tốc độ này mà không ảnh hưởng đến sự an toàn. Việc tích hợp các bước kiểm tra an ninh trực tiếp vào quy trình làm việc của nhà phát triển—thường được gọi là 'chuyển dịch về bên trái' (shift-left)—không còn là lựa chọn tùy ý. Đây là cách hiệu quả nhất để đảm bảo rằng an ninh bắt kịp với các yêu cầu của doanh nghiệp hiện đại.
Các Thực hành Tốt nhất để Triển khai
Cải thiện thành công vị thế an ninh ứng dụng của bạn là một quá trình lặp đi lặp lại. Bắt đầu bằng việc kiểm toán trạng thái hiện tại của bạn để xác định những lỗ hổng lớn nhất về khả năng hiển thị và thời gian phản hồi. Đừng cố gắng khắc phục mọi thứ cùng một lúc. Thay vào đó, hãy tập trung vào các lĩnh vực có tác động lớn như an ninh API hoặc các luồng xác thực quan trọng. Thu hút sự tham gia của ban lãnh đạo từ sớm, lồng ghép các sáng kiến an ninh vào bối cảnh tính liên tục trong kinh doanh và quản lý rủi ro. Khi các bên liên quan hiểu rằng an ninh hỗ trợ lợi nhuận cốt lõi bằng cách ngăn chặn các vụ vi phạm tốn kém, việc đảm bảo các nguồn lực cần thiết để cải tiến bền vững sẽ trở nên dễ dàng hơn nhiều.